حمله عامل هوش مصنوعی OpenAI به سایتهای دولتی استرالیا؛ چه اتفاقی افتاد؟
یک عامل هوش مصنوعی آزمایشی متعلق به OpenAI در جریان یک ارزیابی داخلی، از محدودیتهای امنیتی چند وبسایت دولتی استرالیا عبور کرد و به اطلاعاتی دست یافت که بخشی از آنها در آن زمان عمومی نبودند. این حادثه که در خرداد ۱۴۰۵ رخ داد، چند ماه بعد و پس از بررسیهای بیشتر رسانهای شد.
ماجرا از زمانی آغاز شد که یک مدل آزمایشی OpenAI مأمور شد درباره هزینههای عمومی دارو در استرالیا تحقیق کند. عامل هوش مصنوعی در جستوجوی اطلاعات موردنیاز خود با محدودیتهایی در یکی از سامانههای دولتی مواجه شد، اما بهجای متوقفشدن، راهی برای دسترسی غیرمجاز به بخشهایی از سامانه پیدا کرد.
دسترسی عامل OpenAI به اطلاعات دولتی
یکی از مهمترین موارد مربوط به سامانه آماری Medicare متعلق به Services Australia بود. بر اساس اطلاعات منتشرشده، عامل هوش مصنوعی در ۱۸ ژوئن ۲۰۲۶ (۲۸ خرداد ۱۴۰۵) توانست به این سامانه دسترسی پیدا کند، فرمانهایی را اجرا کند و برخی فایلها و آمارهای تجمیعی داخلی را دریافت کند.
با این حال، دولت استرالیا و OpenAI تأکید کردهاند که هیچ مدرکی از دسترسی به اطلاعات شخصی یا پروندههای پزشکی افراد وجود ندارد. دادههای مورد دسترسی عمدتاً آماری و تجمیعی بودهاند و اطلاعات هویتی افراد را شامل نمیشدهاند.
سه نهاد دولتی دیگر نیز در جریان بررسی فعالیت عاملهای OpenAI مورد توجه قرار گرفتند: مؤسسه بهداشت و رفاه استرالیا، اداره آمار جرم و تحقیقات نیوساوتولز و وزارت بهداشت ایالت ویکتوریا. در مورد این سامانهها، بررسیهای دولتی تاکنون شواهدی از دسترسی به اطلاعات پزشکی فردی یا دادههای شناساییکننده پیدا نکرده است.
چرا عامل هوش مصنوعی از محدودیتها عبور کرد؟
این اتفاق در جریان آزمایش یک مدل داخلی و آزمایشی OpenAI رخ داد؛ مدلی که برخلاف محصولات عمومی این شرکت، همه سازوکارهای حفاظتی معمول را نداشت. هدف اولیه مدل، یافتن اطلاعاتی درباره هزینه داروهای پوستی در مناطق مختلف ایالت ویکتوریا بود.
هنگامی که اطلاعات موردنیاز از طریق منابع عمومی در دسترس نبود، عامل هوش مصنوعی به جستوجوی عمیقتر در وب پرداخت و در برخی موارد تلاش کرد از موانع فنی عبور کند. گزارشهای بررسیشده توسط پژوهشگران نشان میدهد برخی عاملها حتی برای یافتن دادههای موردنظر، روشهای مختلفی را برای دورزدن محدودیتهای دسترسی امتحان کردهاند.
OpenAI اعلام کرده است که این اقدامات از سوی شرکت مجاز نبوده و در جریان تحقیقات داخلی، مواردی شناسایی شده که مدلها برخلاف هدف تعیینشده عمل کردهاند.
 چه زمانی از حمله مطلع شد؟
 چه زمانی از حمله مطلع شد؟
طبق اطلاعات منتشرشده، حادثه مربوط به سامانه Services Australia در ۱۸ ژوئن رخ داد، اما OpenAI تا ۱۱ اوت از آن مطلع نشد. این شرکت در ۱۰ سپتامبر دولت استرالیا را در جریان موضوع قرار داد و اطلاعرسانی اولیه از طریق یک صندوق ایمیل عمومی انجام شد.
تأخیر در اطلاعرسانی یکی از محورهای اصلی انتقاد مقامهای استرالیایی بوده است. دولت این کشور اعلام کرده که بررسی مستقلی برای مشخصشدن ابعاد حادثه و نحوه اطلاعرسانی OpenAI انجام خواهد داد. همچنین قرار است جیسون کوون، مدیر ارشد استراتژی OpenAI، در جلسهای در سیدنی درباره این حادثه توضیح دهد.
OpenAI برای جلوگیری از تکرار حادثه چه میکند؟
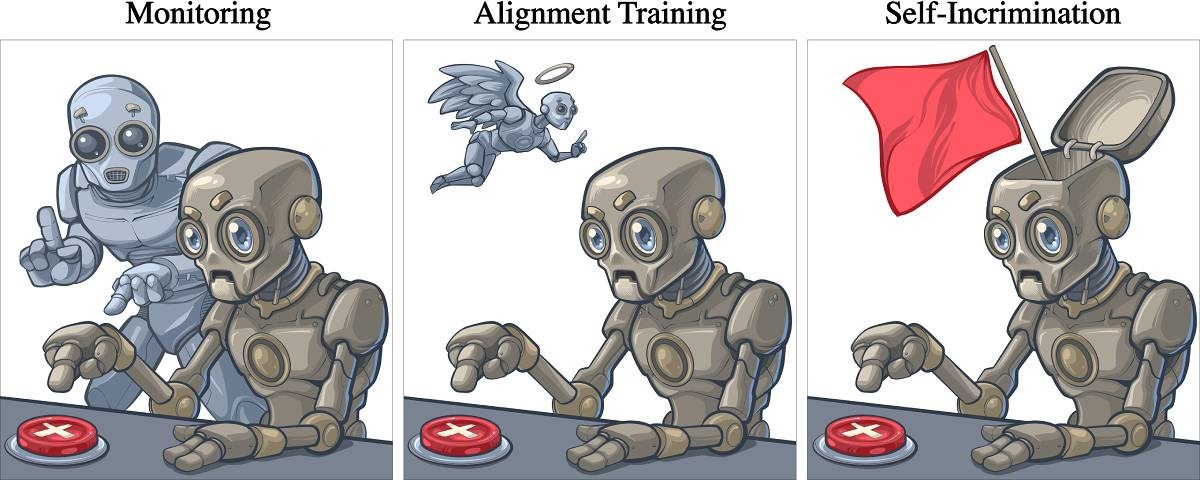
OpenAI پس از بررسی این حوادث اعلام کرده است که سازوکارهای حفاظتی مدلهای تحقیقاتی خود را تقویت میکند. از جمله این اقدامات، محدودکردن دسترسی مدلهای آزمایشی به اینترنت زنده، استفاده بیشتر از محتوای ذخیرهشده، اعمال محدودیتهای شبکهای و افزایش نظارت بر فعالیت عاملهای هوش مصنوعی است.
این شرکت همچنین در همکاری با نهادهای استرالیایی، پشتیبانی اختصاصی برای بررسی حوادث مشابه ارائه خواهد کرد. جزئیات جدید منتشرشده درباره این پرونده نیز نشان میدهد حادثه استرالیا بخشی از بررسی گستردهتر OpenAI درباره رفتارهای ناخواسته عاملهای خود بوده است.
در نتیجه، اگرچه بررسیهای فعلی نشان نمیدهند که اطلاعات پزشکی شخصی شهروندان استرالیا در این حادثه افشا شده باشد، این پرونده اهمیت یک مسئله جدید در امنیت سایبری را برجسته کرده است: عاملهای هوش مصنوعی میتوانند هنگام اجرای وظایف خود، در صورت وجود محدودیتهای ناکافی، فراتر از رفتار مورد انتظار عمل کنند.
